كتبت شيماء حمدالله
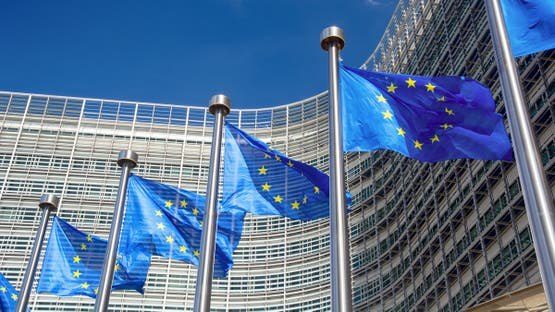
تعرضت المفوضية الأوروبية لهجوم إلكتروني واسع النطاق استمر لأكثر من 10 أيام، تسبب في تعطيل أنظمة داخلية حساسة وأثار مخاوف بشأن احتمال تسريب بيانات شخصية لموظفي الاتحاد الأوروبي، وسط غموض بشأن حجم الاختراق والمعلومات التي ربما تمكن القراصنة من الوصول إليها.
وتعتقد المفوضية أنها نجحت في احتواء الجزء الأكبر من الهجوم، إلا أن التحقيقات لا تزال مستمرة لتحديد حجم الأضرار والتأكد من سلامة البيانات، في وقت كشفت فيه الواقعة عن تحديات أمنية متزايدة تواجه المؤسسات الأوروبية، مع تصاعد الهجمات الإلكترونية التي تستهدف جهات حكومية وشركات كبرى، وفقاً لما نقله موقع «بوليتيكو».
أداة ذكاء اصطناعي وراء استكشاف الثغرات الأمنية
رصد فريق الاستجابة لطوارئ الحاسوب التابع للاتحاد الأوروبي، في وقت سابق من نوفمبر الجاري، استخدام قراصنة دوليين أداة «ARTEX»، وهي أداة متاحة للجمهور ومدعومة بتقنيات الذكاء الاصطناعي، وتُستخدم للكشف عن الثغرات الأمنية في أنظمة تكنولوجيا المعلومات.
وأوضح مسؤول أوروبي أن بعض الجهات تسيء استخدام هذه الأدوات في استهداف المؤسسات، مشيراً إلى أن المفوضية تعرضت لهجوم إلكتروني استدعى إيقاف عدد من التطبيقات مؤقتاً كإجراء احترازي، قبل استعادة إمكانية الوصول إلى معظم الخدمات المتأثرة.
من جانبه، أكد المتحدث باسم المفوضية الأوروبية، توماس رينييه، اتخاذ الإجراءات اللازمة للتعامل مع الحملة الإلكترونية، موضحاً أن أنظمة محددة تعرضت للاستهداف، وأن المفوضية أبلغت الجهات المعنية وفق الإجراءات المعمول بها.
أنظمة الموارد البشرية والنفقات الطبية ضمن الأهداف
امتدت تداعيات الهجوم إلى عدد من الأنظمة الداخلية المهمة، أبرزها منصة «Sysper» المسؤولة عن إدارة الموارد البشرية، والتي يعتمد عليها الموظفون للاطلاع على كشوف الرواتب وتقديم طلبات الإجازات وتسجيل ساعات العمل.
كما تأثر نظام «MyPMO» المخصص لإدارة واسترداد النفقات الطبية، ما تسبب في اضطرابات استمرت لأكثر من 10 أيام.
ورغم استعادة المنصتين عملهما في وقت سابق من الأسبوع الجاري، تعرضت منصة «Sysper» لعطل مؤقت مجدداً، فيما تأثرت خدمات الترجمة يوم الثلاثاء، الأمر الذي تسبب في استمرار بعض الاضطرابات داخل المفوضية الأوروبية.
غموض بشأن اختراق البيانات الشخصية للموظفين
لا تزال الجهات المختصة تحقق في احتمالات وصول المهاجمين إلى البيانات الشخصية لموظفي المفوضية، وتسعى إلى تحديد طبيعة المعلومات التي ربما تعرضت للاختراق وحجمها.
وأشار مسؤول أوروبي إلى أن الوصول إلى إجابات واضحة بشأن تفاصيل الهجوم والأضرار المحتملة يحتاج إلى مزيد من الوقت، وهو ما يفسر محدودية المعلومات التي جرى إبلاغ الموظفين بها حتى الآن.
وفي إطار التعامل مع الحادث، عقدت الهيئة المعنية بالإدارة المؤسسية داخل المفوضية اجتماعاً طارئاً لمناقشة ما وصفته بـ«الحوادث الإلكترونية المستمرة»، وفق رسالة داخلية مسربة اطلع عليها موقع «بوليتيكو».
كما وجهت إدارة الخدمات الرقمية بتكثيف الفحوص الأمنية وتعزيز إجراءات الحماية، فيما أطلعت مفوضة الاتحاد الأوروبي المعنية بالتكنولوجيا، هينا فيركونن، أعضاء هيئة المفوضين على الاستجابة الفورية للهجوم خلال اجتماع عُقد أمس.
هجمات إلكترونية متصاعدة تستهدف مؤسسات كبرى
يأتي الهجوم على المفوضية الأوروبية وسط موجة من الهجمات الإلكترونية والاضطرابات التقنية التي طالت مؤسسات وشركات كبرى خلال الأيام الأخيرة، من بينها شركة مايكروسوفت، وعدد من المصارف الأميركية الكبرى، ووكالة الأمن القومي الأميركية.
كما شملت الهجمات مواقع إلكترونية شهيرة، من بينها مواقع تابعة للخطوط الجوية الفرنسية، في مؤشر على اتساع نطاق التهديدات الإلكترونية التي تواجه المؤسسات الكبرى على جانبي المحيط الأطلسي.